Een klant wil betalen. De medewerker zet het gesprek door naar een externe betaalomgeving. Tien seconden later is de klant stil, staat de medewerker in de wacht en kan niemand die meekijkt bevestigen of de opname werkelijk is gestopt.
Breng zo'n route niet uit na één geslaagde betaling. Test met synthetische gegevens, observeer elke privacystatus, laat de externe bestemming bewust falen en bewijs dat de klant terugkomt bij een benoemde eigenaar. Een geslaagde transactie is maar één deel van een veilige release.
Begin met de belofte aan de klant
Schrijf vóór de configuratie één eenvoudige belofte op: de klant kan betalen zonder kaartgegevens aan de medewerker voor te lezen en zonder dat gevoelige gegevens in de opname of transcriptie van het contactcenter terechtkomen.
- Synthetische betalingGebruik goedgekeurde testaccounts en betaaldata, nooit een echte kaart.
- Goedgekeurde bestemmingBevestig het externe endpoint en de bridged-transferconfiguratie.
- PrivacyovergangBewijs dat opname en transcriptie zich gedragen volgens het ontwerp.
- Terugkeer na foutHerstel time out, weigering en onbereikbaarheid zonder de klant te verliezen.
- Geaccepteerd eigenaarschapBenoem wie bewijs voor privacy, betaling, herstel en release accepteert.
Bepaal daarna wat de medewerker wel nodig heeft. Dat kan de uitkomst voltooid, mislukt of geannuleerd zijn. Het kaartnummer, de beveiligingscode en de reeks toetsaanslagen zijn niet nodig. Laat de externe provider alleen de kleinste bruikbare uitkomst en een niet gevoelig testkenmerk teruggeven.
Gebruik testaccounts en betaalgegevens die de provider voor testen levert. Gebruik nooit de echte kaart van een medewerker. Spreek bedrag, valuta, verwachte uitkomst, annuleringspad, time out en eigenaar van herstel vooraf af. Zo ondersteunt de oefening de klantenservice in plaats van een geïmproviseerde technische demo te worden.
Kies de privacyinstellingen bewust
In de Microsoft configuratie voor spraakgesprekken kan een extern contact de workstream volgen, de opname stoppen terwijl transcriptie doorgaat, of beide stoppen. De beheerder kan tijdens beveiligde consultatie ook de klant of de medewerker in de wacht plaatsen. Kies op basis van wat niet mag worden vastgelegd, niet op basis van de makkelijkste standaard.
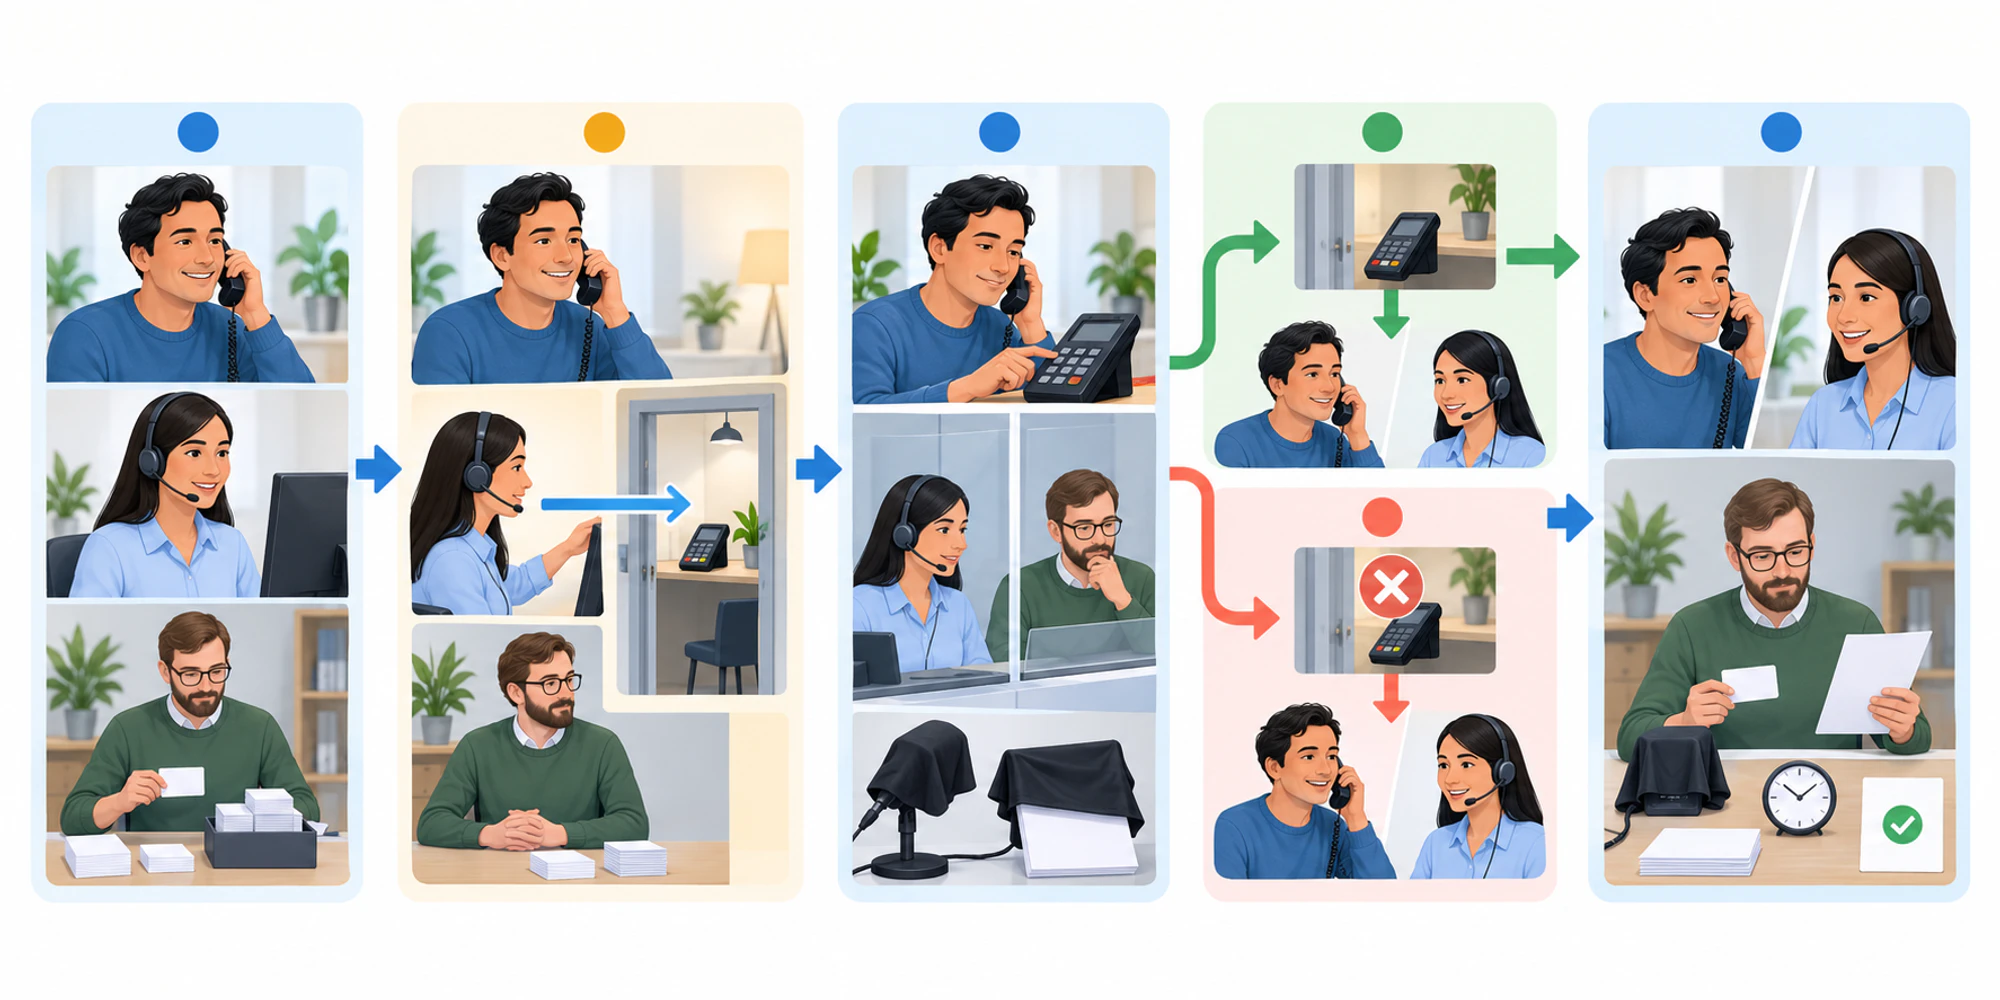
Dezelfde pagina waarschuwt dat opname en transcriptie de workstream blijven volgen wanneer de beveiligde instellingen ontbreken. De regels gelden ook voor bridged transfers die door medewerkers, AI agents of overflowacties worden gestart. Test ieder startpad dat je wilt gebruiken. Een handmatige test bewijst niet dat een geautomatiseerd pad zich hetzelfde gedraagt.
De Context Keeper staat alleen in de hero als klein privacysignaal en voor merkherkenning. De beslisstroom in het artikel is volledig menselijk, zodat de werkwijze zonder mascotte duidelijk blijft.
Doorloop het goede pad met testdata
Begin het bewijslogboek vóór de oproep. Noteer testgeval, workstream, extern contact, privacystatus, verwacht wachtgedrag, deelnemers, starttijd en testeigenaar. Bewaar de werkelijke toetsaanslagen niet.
Bel via hetzelfde inkomende nummer dat klanten zullen gebruiken. Laat de medewerker uitleggen wat er gaat gebeuren en start de beveiligde consultatie of transfer. Observeer beide kanten. Controleer wie in de wacht staat, of de klant toetsaanslagen naar de externe bestemming kan sturen en of de medewerker het gevoelige deel niet hoort.
De actuele Microsoft uitleg voor het runtimegedrag zegt dat beveiligd gedrag afhankelijk is van toestemming voor externe nummers bij inkomende gesprekken en van bridged transfer. Wanneer het externe contact vertrekt, hervatten opname en transcriptie en wordt de wachtstand volgens de configuratie opgeheven. Verifieer deze overgangen in je eigen tenant.
Test de fouten vóór de release
De grootste risico's zitten buiten het nette pad. Verbreek de externe bestemming voordat die antwoordt. Laat die wel antwoorden maar geen resultaat teruggeven. Laat de klant annuleren. Beëindig eerst het beveiligde deel en daarna het oorspronkelijke gesprek. Ververs de sessie van de medewerker. Kies een nummer dat niet als veilig extern contact is ingesteld. Herhaal elk pad dat door AI of overflow kan worden gestart.
Gebruik een foutmatrix om te bepalen wanneer de release stopt.
| Testsituatie | Wat waar moet blijven | Te bewaren bewijs | Release eigenaar |
|---|---|---|---|
| Externe bestemming antwoordt niet | Klant blijft verbonden of keert terug naar beheerd herstel | Gespreksgebeurtenissen en eindhouder | Voice operations |
| Klant annuleert | Geen nieuwe poging zonder toestemming | Provideruitkomst en casusnotitie | Service eigenaar |
| Beveiligde deel eindigt | Opname hervat alleen op de bedoelde grens | Tijdlijn zonder gevoelige inhoud | Privacy eigenaar |
| Medewerkerssessie valt uit | Klant strandt niet en eigendom blijft zichtbaar | Routing en deelnemersgebeurtenissen | Platformeigenaar |
| Verkeerd extern nummer gekozen | Beveiliging geldt niet stilzwijgend voor een niet goedgekeurde bestemming | Configuratie en blokkering | Beveiligingseigenaar |
Eén mislukte situatie is genoeg om de release te pauzeren. Negen geslaagde gesprekken maken die fout niet kleiner.
Bewaar bewijs zonder geheimen
Het bewijs moet configuratie, deelnemers, wachtstand, privacyovergangen, provideruitkomst, terugkeer en geaccepteerd eigendom aantonen. Het mag geen echte betaalgegevens, toetsaanslagen, gevoelige audio of gekopieerde toegangsgegevens bevatten.
Leg de niet gevoelige vervolgactie vast in de gedeelde inbox en de bevestigde bedrijfsuitkomst in het klantrecord. Gebruik automatisering pas nadat de handmatige negatieve tests slagen. Voor AI gesprekken geldt dezelfde regel: automatisering mag het beveiligde pad starten, maar een mens bezit het herstel.
Een gestopte opname is een beveiligingsmaatregel, geen bewijs dat de hele betaalroute aan elke eis voldoet. Laat betaalprovider, privacyeigenaar en compliance eigenaar hun deel accepteren. DripTell kan uitkomst, eigendom en opvolging zichtbaar houden. Een gerichte demo helpt om die operationele laag te bekijken zonder gevoelige betaaldata erin te kopiëren.
Veelgestelde vragen
Maakt beveiligde overdracht de betaling compliant
Nee. Eén functie kan het vastleggen van gevoelige gegevens beperken, maar provider, configuratie, bewaartermijn, toegang, bewijs en werkwijze moeten afzonderlijk worden beoordeeld.
Moeten opname en transcriptie allebei stoppen
Dat hangt af van wat de externe stap bevat en wat het beleid toestaat. Bij kaartinvoer kiezen veel teams de strengste beschikbare instelling en testen daarna het echte runtimegedrag.
Wat moet de medewerker na betaling zien
Alleen de uitkomst die nodig is om de service voort te zetten en een niet gevoelige referentie. Kaartgegevens en toetsaanslagen horen daar niet bij.
Wanneer is de route klaar voor gebruik
Wanneer het goede pad en alle verplichte foutgevallen met synthetische data slagen, privacyovergangen zijn bewezen, de klant altijd een beheerd herstelpad heeft en de verantwoordelijke eigenaren het bewijs accepteren.
Hulp nodig bij deze handleiding?Vraag het DripTell-team
Van lezen naar doen
Hulp nodig om dit voor jouw bedrijf toe te passen?
Laat je gegevens achter. We nemen dit artikel als context en beginnen met een bruikbaar antwoord voor je team.
DripTell Editorial
Praktische uitleg, gecontroleerd door het product- en klantworkflowteam van DripTell.
Lees hoe DripTell productclaims controleert, primaire bronnen gebruikt en correcties verwerkt.
Redactioneel en bronnenbeleid