Respuesta breve: sí. DripTell admite claves de acceso para el inicio personal, por lo que un equipo no necesita circular una única contraseña del espacio de trabajo. El propietario también puede exigir autenticación de dos factores, revisar dispositivos de confianza y sesiones activas y limitar lo que hace cada miembro identificado. Son controles distintos y esa diferencia importa.
Sustituye primero la contraseña compartida
Un inicio compartido oculta la responsabilidad. Cuando tres agentes usan las mismas credenciales, el propietario no puede asociar con certeza una sesión a una persona, retirar solo al empleado que se marcha ni saber a quién pertenece un dispositivo desconocido. Rotar la contraseña también interrumpe a todos a la vez.
Da a cada compañero una cuenta identificada en la bandeja compartida. Decide qué canales, contactos y acciones necesita realmente su función. Un contratista temporal puede requerir una cola, pero no la configuración del espacio. Un supervisor puede necesitar asignación y revisión sin acceso a las claves API.
Entiende qué cambia una clave de acceso
Una clave de acceso es una credencial creada para una cuenta y un servicio concretos. La parte privada queda protegida por el dispositivo o gestor de contraseñas del usuario y se desbloquea con el método local, como huella, comprobación facial o PIN. El servicio conserva una clave pública en vez de un secreto reutilizable.
La guía actual de Google sobre claves de acceso las describe como resistentes al phishing porque quedan vinculadas al sitio correcto. Es una ventaja útil frente a escribir la misma contraseña en una página falsa convincente.
Combina el inicio con controles del espacio
Los controles empresariales y la página de seguridad de DripTell enumeran claves de acceso, códigos TOTP, 2FA obligatoria para el espacio, dispositivos de confianza y gestión de sesiones activas. Úsalos como capas y no como sustitutos.
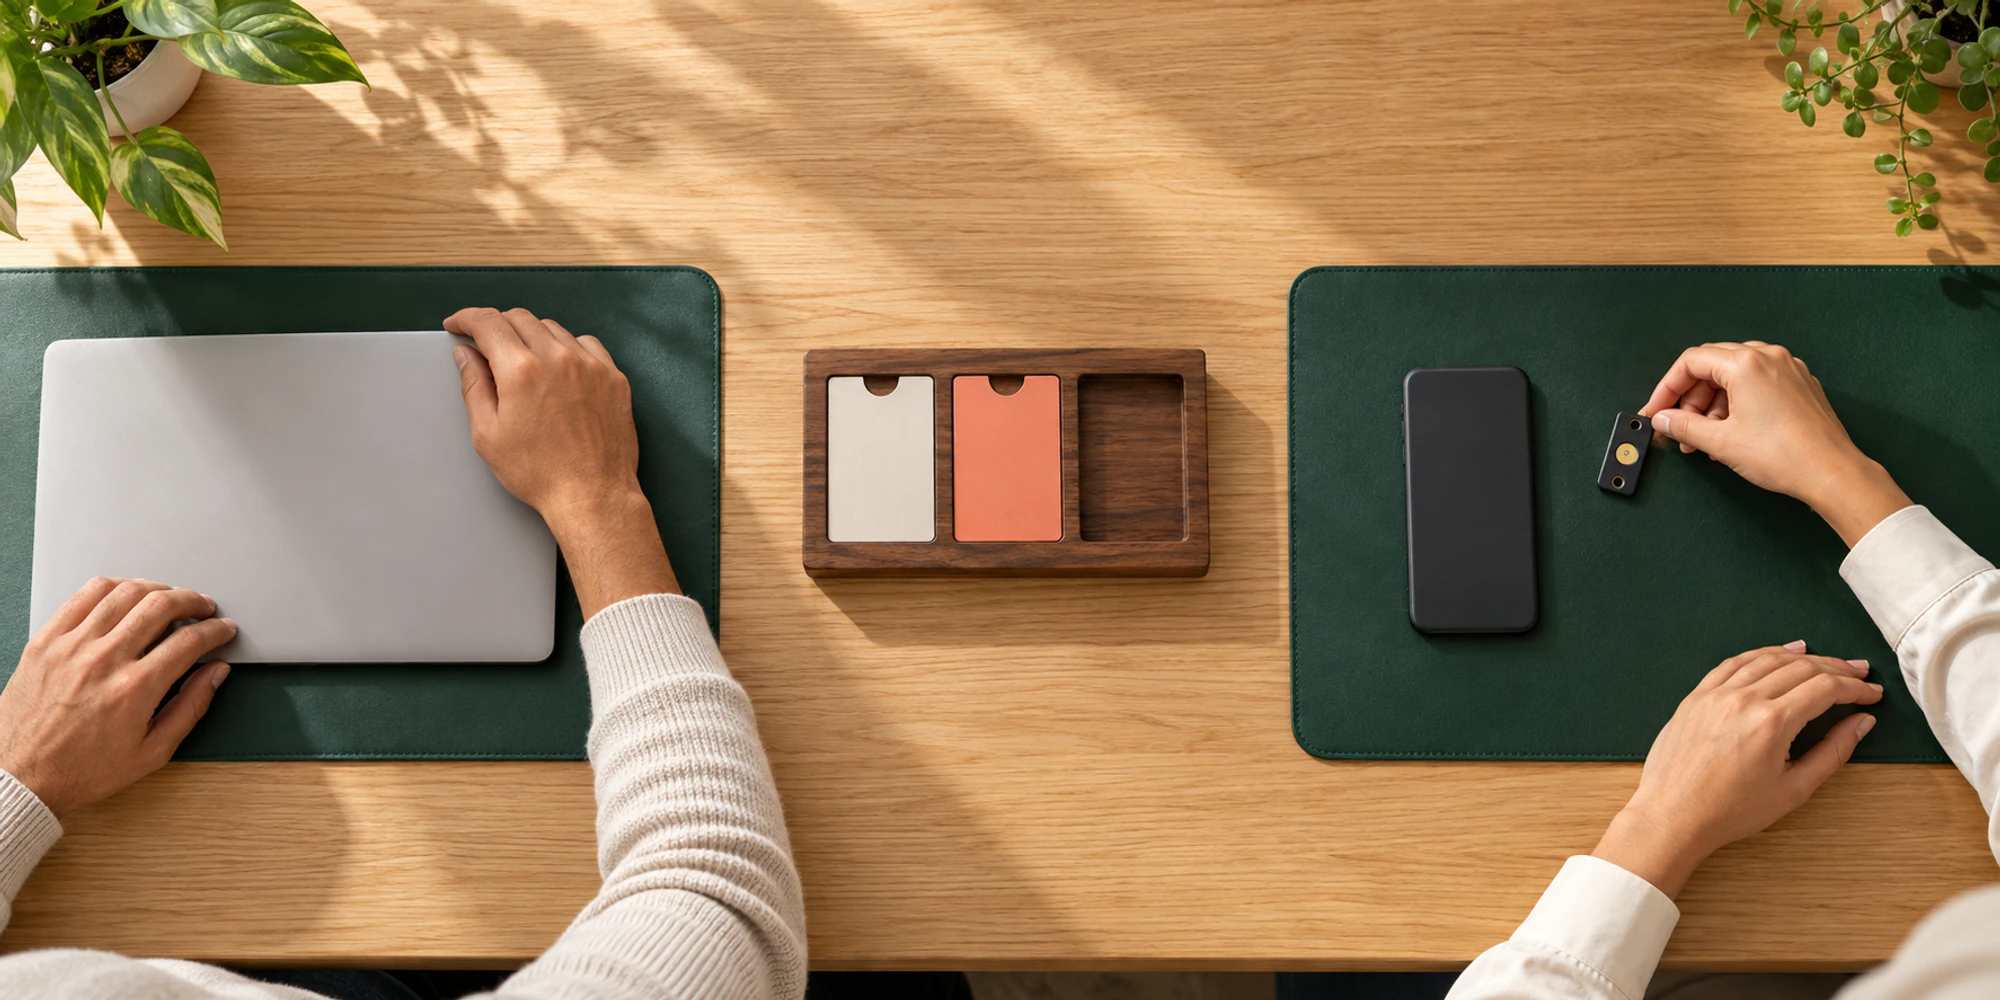
- 1Nombra a la personaDa una cuenta separada a cada miembro.
- 2Refuerza el inicioRegistra una clave y exige 2FA.
- 3Limita el trabajoConcede solo acciones y canales necesarios.
- 4Revisa y revocaComprueba dispositivos, sesiones y bajas.
| Control | Qué cambia | Comprobación del propietario | Límite importante |
|---|---|---|---|
| Inicio identificado | Vincula acceso con un miembro | No quedan credenciales compartidas | La identidad no limita acciones |
| Clave de acceso | Evita escribir contraseñas rutinariamente | El miembro registró un método compatible | No se demuestra que sean obligatorias |
| 2FA obligatoria | Añade un requisito del espacio | Se probó la recuperación | Es independiente de la política de claves |
| Roles y alcance | Limita acciones, canales y contactos | El acceso coincide con el trabajo | Un rol amplio sigue exponiendo datos |
| Revisión de dispositivo y sesión | Encuentra accesos que deben terminar | Se revocaron sesiones extrañas | La revisión debe repetirse |
Despliega el acceso sin bloquear al equipo
Después activa el requisito de 2FA del espacio y prueba la recuperación con el propietario. Ofrece el registro de claves en dispositivos compatibles y explica que la biometría o el PIN se comprueban localmente.
Revoca el acceso cuando cambia el trabajo
Una baja debe afectar a una persona. Desactiva al miembro, revoca sesiones, retira los dispositivos de confianza y reasigna conversaciones. Revisa la propiedad de automatizaciones según la página de privacidad y el plan operativo.
Usa la automatización de DripTell con propietarios operativos identificados. Guarda claves API y credenciales de webhook en registros controlados; una clave de acceso a la interfaz no rota credenciales de integración.
Decide qué demuestra la evidencia de DripTell
La evidencia verificada admite controles nativos activos para claves de acceso, TOTP, requisito de 2FA, dispositivos de confianza, sesiones y permisos detallados. La evidencia pública revisada el 21 de octubre de 2026 no demuestra claves obligatorias ni inicio único, por lo que no debes asumirlos.
Lleva un caso de propietario, agente y baja a una demostración de DripTell. Pide ver el inicio, el alcance de permisos y la revocación por separado. Eso revela más que una promesa general de acceso seguro.
Preguntas frecuentes
Puede el equipo usar claves de acceso en DripTell
Sí. La página de seguridad actual de DripTell enumera las claves de acceso como método admitido. Cada miembro debe usar su cuenta personal y registrar un método compatible en vez de compartir una credencial.
Puede un propietario exigir claves de acceso
La evidencia pública confirma que un espacio puede exigir 2FA. No confirma una política que fuerce específicamente claves de acceso, así que verifica ese requisito en tu espacio antes de convertirlo en condición de compra.
Sustituye una clave de acceso a los roles y permisos
No. La clave refuerza la autenticación. Los roles, permisos de acción y acceso por canal o contacto deciden qué puede hacer una persona autenticada.
Qué ocurre cuando se pierde un dispositivo
Revoca las sesiones activas relacionadas y el estado de confianza, verifica la recuperación por una ruta aprobada y registra el dispositivo de sustitución. Revisa a la vez los permisos del miembro.
¿Te ayudamos a aplicar esta guía?Pregunta al equipo de DripTell
De la lectura a la acción
¿Quieres aplicar estas ideas en tu negocio?
Déjanos tus datos. Tendremos en cuenta el artículo que estás leyendo y empezaremos con una respuesta útil para tu equipo.
DripTell Editorial
Guías prácticas revisadas por el equipo de producto y flujos de cliente de DripTell.
Consulta cómo DripTell verifica el producto, utiliza fuentes primarias y corrige errores.
Política editorial y de fuentes