Una persona nueva empieza el turno del lunes. La licencia está activa, pero no ve la bandeja, la presencia no carga y la cola correcta no aparece. Un administrador añade funciones una por una hasta que todo parece funcionar. Seis meses después, nadie sabe explicar por qué esa persona tiene más acceso que el resto del equipo.
Los grupos de seguridad de Microsoft Entra ofrecen un modelo más claro para Dynamics 365 Contact Center. Se incluye a las personas en un grupo que representa su trabajo, se vincula el grupo con un equipo de Dataverse y se asignan las funciones necesarias al equipo. El valor no consiste solo en ahorrar pasos. La pertenencia se convierte en la fuente controlada del acceso, con pruebas tanto al entrar como al salir.
Empieza por el trabajo y no por los nombres
No copies las funciones de quien se sienta al lado. Define primero el puesto. Un representante de primera línea puede necesitar casos, presencia, colas aprobadas y gestión de conversaciones. Un supervisor necesita otros privilegios. Un administrador no debería heredar acceso operativo solo porque revisa una cola de vez en cuando.
- 1Define el trabajoDescribe el trabajo aprobado antes de elegir las funciones.
- 2Crea la ruta del grupoVincula un grupo de Entra administrado con un equipo de Dataverse.
- 3Asigna las funcionesPon las funciones base en el equipo y registra las excepciones directas.
- 4Prueba el trabajo realVerifica inicio de sesión, cola, presencia y gestión de conversaciones.
- 5Demuestra la retiradaQuita la pertenencia de prueba y confirma que el trabajo anterior ya no está disponible.
Microsoft indica que la función pasó a disponibilidad general el 24 de julio de 2026. Vincula un grupo de seguridad de Microsoft Entra con un equipo de Dataverse y puede dar a sus miembros las funciones Basic User, Customer Service Representative y Omnichannel agent. Quien pertenece a varios equipos recibe la combinación de sus privilegios. Es cómodo, pero también puede crear exceso de acceso sin llamar la atención. Consulta el anuncio de la función de Microsoft.
Describe cada grupo en una frase. Por ejemplo, «sus miembros atienden conversaciones de soporte minorista en la cola principal». Si la frase contiene dos trabajos sin relación, crea dos grupos. Es la misma disciplina que necesita el acceso por funciones y unos controles de seguridad comprensibles.
Construye un solo camino del grupo al equipo
El recorrido debería caber en una página.
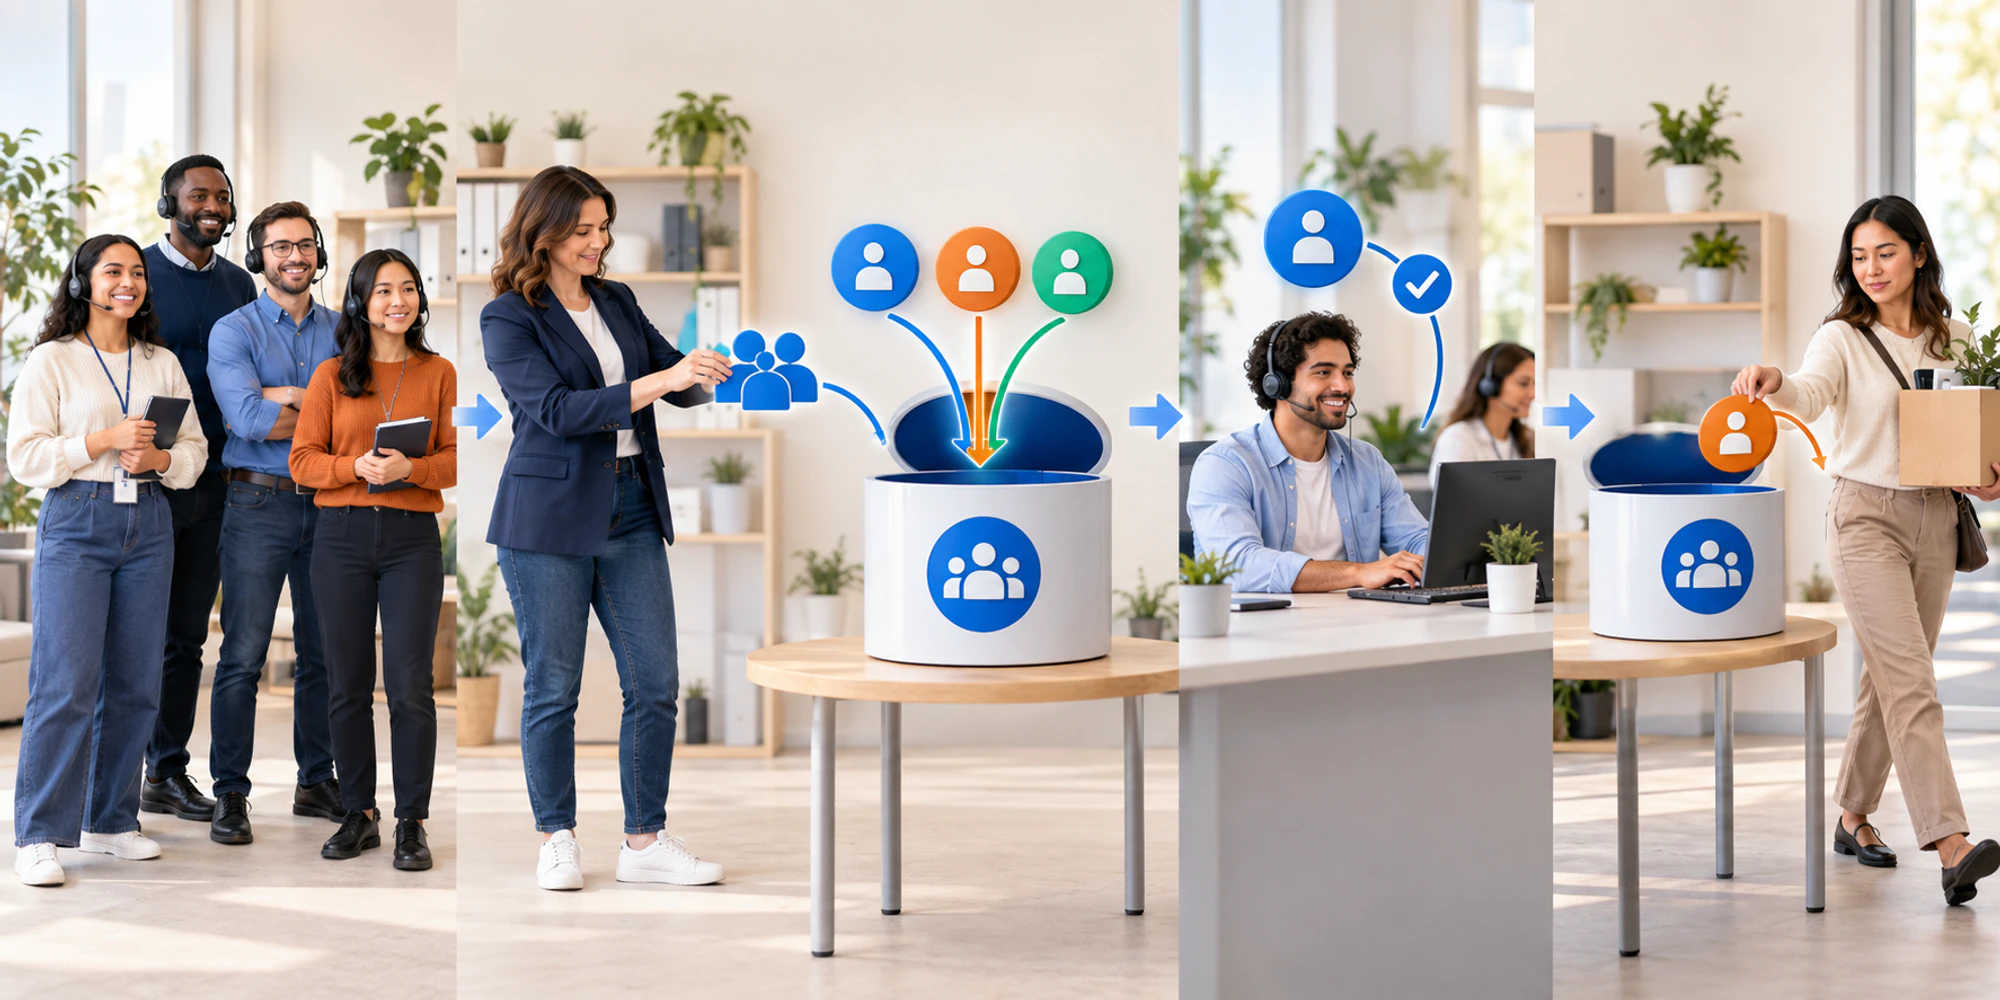
- Una persona responsable gestiona la pertenencia al grupo de Microsoft Entra.
- El grupo se vincula a un equipo de Dataverse del tipo Microsoft Entra ID Security Group.
- El equipo recibe las funciones aprobadas de Contact Center.
- El representante inicia sesión y completa una prueba real de acceso.
- La salida del grupo exige otra prueba para demostrar que el acceso terminó.
La guía actual de funciones y usuarios de Microsoft documenta las tres funciones anteriores para un grupo de representantes. También aclara que la asignación de funciones a personas requiere asignación directa. Por eso no conviene borrar todas las funciones directas sin revisar. Identifica antes las que pertenecen a personas, aplicaciones personalizadas o excepciones documentadas.
Prueba desde la vista del representante
Ver un grupo en el portal no demuestra que el trabajo se pueda hacer. Usa una cuenta de prueba con licencia o una lista controlada para una incorporación real. Recorre el mismo camino que la persona necesitará en un turno con carga alta.
| Evidencia que debe guardarse | Resultado correcto | Cuándo escalar |
|---|---|---|
| Inicio de sesión | Se abre el espacio de trabajo correcto | No aparece la aplicación o se abre otra |
| Cola y presencia | Se ven las colas y estados aprobados | Falta una cola necesaria o aparece una ajena |
| Gestión de conversaciones | Se puede aceptar y completar el trabajo permitido | No se puede actuar o aparece trabajo restringido |
| Prueba de salida | El trabajo anterior deja de estar disponible | La cola o conversaciones antiguas siguen accesibles |
| Varios grupos | El acceso combinado coincide con un puesto aprobado | Aparece una mezcla de privilegios sin documentar |
Haz la prueba de salida antes de dar el diseño por terminado. Añadir una persona es el camino cómodo. Las bajas, las coberturas temporales y los cambios de puesto revelan los fallos.
Si el acceso no se actualiza, no tapes el problema con otra función directa. Compara la pertenencia en Entra, el equipo de Dataverse vinculado, las funciones del equipo, la licencia y las asignaciones directas. Microsoft documenta una sincronización opcional cuando los permisos deben actualizarse de inmediato. Registra si la usaste y repite la prueba.
Separa el acceso de la propiedad de la conversación
La pertenencia a un grupo decide quién puede usar una capacidad. No decide quién debe recibir hoy una conversación concreta.
Las reglas de asignación de la bandeja compartida siguen necesitando horarios, disponibilidad, idioma, propiedad de la cuenta y una ruta alternativa vigilada. En la bandeja del equipo, cada conversación debe tener una sola persona responsable visible aunque varias tengan permiso para trabajar. Poder entrar en una cola no convierte a alguien en el dueño correcto de cada elemento.
Un administrador puede añadir a una persona para cubrir una ausencia y el enrutamiento puede tratarla como destino permanente. El acceso es correcto, pero la asignación no. Prueba ambos mecanismos y apruébalos por separado.
Haz que las excepciones caduquen
Un supervisor puede necesitar dos regiones. El responsable de una migración puede necesitar administración temporal. Da a la excepción un dueño, un motivo y una fecha final, y revísala aparte del grupo básico.
Una lista mensual de asignaciones directas ayuda más que una captura enorme. Pregunta si la persona sigue haciendo ese trabajo, si el acceso viene del grupo previsto y si un segundo grupo crea privilegios no aprobados.
DripTell aplica la misma separación práctica en las operaciones de clientes. Los permisos del equipo y la propiedad de la conversación deben ser explícitos, mientras el enrutamiento y el contexto permanecen visibles. Para diseñar ese límite en tus canales, puedes hablar con DripTell. Lo importante es explicar por qué alguien ve una conversación y cómo termina su acceso.
Preguntas frecuentes
Pueden los grupos de Entra sustituir todas las funciones directas
No. Microsoft admite asignaciones por grupo para Contact Center, pero la vinculación de funciones y personas todavía requiere asignaciones directas. Conserva y prueba las excepciones documentadas.
Qué funciones necesita un equipo estándar de representantes
El ejemplo de Microsoft usa Basic User, Customer Service Representative y Omnichannel agent. El diseño final depende de la configuración y del trabajo aprobado.
Cómo debemos probar una baja
Retira al usuario de prueba del grupo, usa la sincronización documentada si el tiempo lo exige, inicia sesión con esa cuenta y comprueba que el espacio, las colas y las acciones anteriores ya no estén disponibles.
Qué debe detener la publicación
Detén el cambio si no hay dueño del grupo, aparecen privilegios ajenos, falta una cola necesaria, el acceso sigue útil tras la salida o no se pueden explicar las asignaciones directas.
¿Te ayudamos a aplicar esta guía?Pregunta al equipo de DripTell
De la lectura a la acción
¿Quieres aplicar estas ideas en tu negocio?
Déjanos tus datos. Tendremos en cuenta el artículo que estás leyendo y empezaremos con una respuesta útil para tu equipo.
DripTell Editorial
Guías prácticas revisadas por el equipo de producto y flujos de cliente de DripTell.
Consulta cómo DripTell verifica el producto, utiliza fuentes primarias y corrige errores.
Política editorial y de fuentes