¿Te ayudamos a aplicar esta guía?Pregunta al equipo de DripTell
El lunes un agente de servicio todavía abre casos con normalidad. El martes, un administrador descubre que el D365 Service MCP Server que usa está obsoleto. La respuesta insegura es tratarlo como un cambio de URL. Lo prudente es construir la conexión nueva junto a la antigua, demostrar permisos y acciones reales, mover clientes deliberadamente y retirar la herramienta obsoleta al final.
Microsoft indica que D365 Service MCP Server está obsoleto desde el 24 de noviembre de 2025 y será retirado en una versión futura. No da una fecha. Microsoft dirige ahora a los clientes al nuevo Dynamics 365 Customer Service MCP Server. Hay tiempo para probar, pero no una buena razón para crear nuevas dependencias sobre la ruta vieja. El aviso actual de Microsoft es la referencia para el estado del producto.
MCP significa Model Context Protocol. Permite que un cliente de IA descubra y llame herramientas autorizadas. Por eso, una conexión de red correcta no demuestra la migración. Identidad, permisos, límites de datos, descubrimiento, acceso a registros y acciones de servicio deben funcionar juntos.
Empieza por el trabajo de la conexión antigua
Antes de configurar, escribe qué tareas dependen del servidor antiguo. ¿Puede un representante encontrar un caso, leer su historial, buscar conocimiento, añadir una nota, reasignar o resolver? ¿Qué clientes llaman esas acciones y qué entorno usa cada uno?
El inventario importa porque un inicio de sesión correcto puede ocultar un flujo roto. Un cliente puede descubrir herramientas y fallar ante un registro protegido. Puede leer un caso sin permiso para actualizarlo. También puede mostrar más acciones de las previstas.
Nombra un propietario para cada dependencia. Incluye al dueño del proceso de servicio, administradores de Dynamics e identidad, revisión de seguridad y responsable de cada cliente de IA. Si una acción no tiene propietario, no la migres en silencio.
Construye la ruta nueva junto a la anterior
Microsoft documenta el nuevo Dynamics 365 CX MCP Server for Service detrás de Agent 365 Tooling Gateway. La puerta gestiona autenticación hacia Dataverse y cada entorno tiene su propia URL y configuración. Los clientes con OAuth discovery pueden obtener metadatos automáticamente. Copilot Studio puede requerir valores manuales. La guía oficial de conexión también señala que el consentimiento administrativo debe concederse por adelantado.
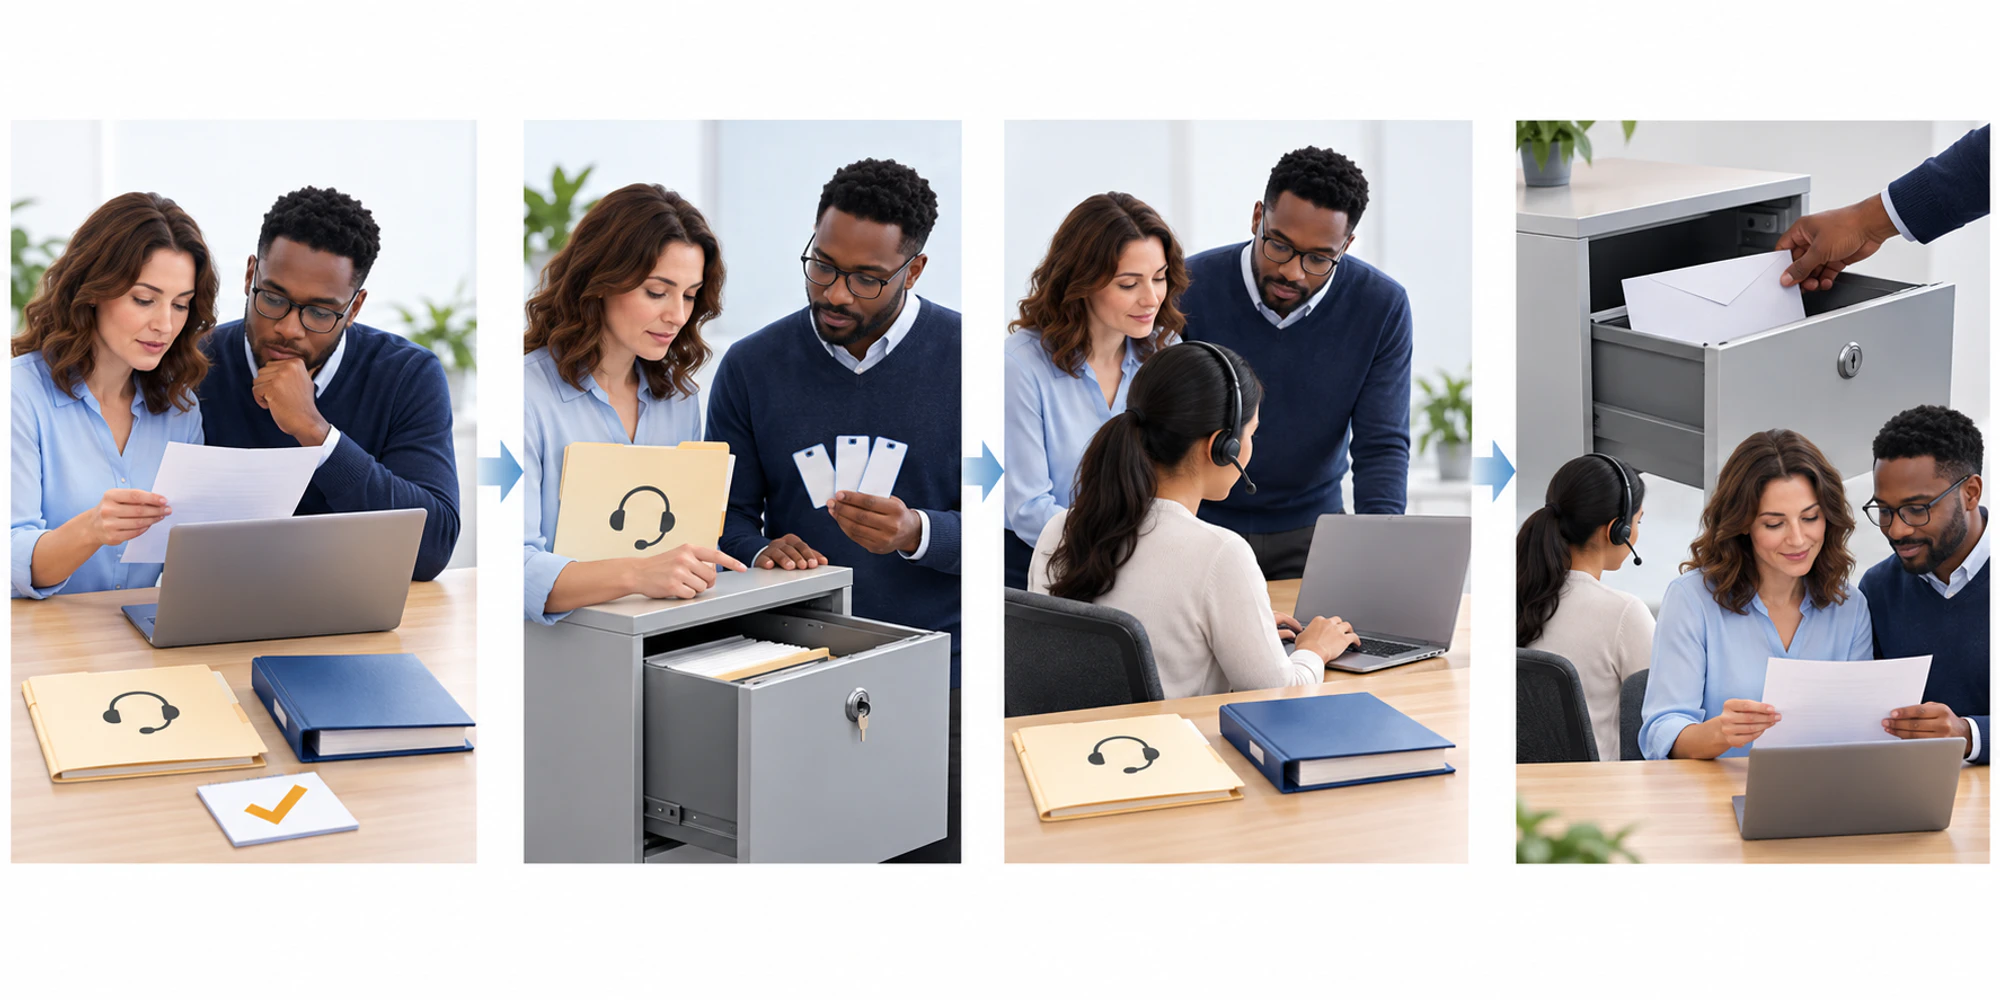
- 1Inventaría el trabajoAnota casos, conocimiento y actualizaciones aprobadas de la conexión antigua.
- 2Asigna el accesoRelaciona cada acción con la persona, el rol y el entorno que la necesita.
- 3Conecta en paraleloConstruye la nueva ruta del entorno sin borrar la anterior.
- 4Demuestra casos realesPrueba lectura, escritura, rechazo y fallo con cuentas responsables.
- 5Retira con evidenciaElimina la ruta antigua tras revisar clientes, registros y propietarios.
Crea primero la conexión en un entorno de prueba. No apuntes todos los clientes de producción durante la configuración inicial. Registra el identificador del entorno, cliente previsto, usuarios aprobados, roles Dataverse y acciones exactas. Mantén secretos fuera de tickets y documentos compartidos. La guía de autenticación API de DripTell aplica el mismo hábito de mínimo privilegio sin afirmar que DripTell configure Microsoft.
Prueba permisos antes que flujos
Microsoft menciona System Administrator u Omnichannel Administrator para configurar y Customer Service Representative o CSR Manager para usar. Son un punto de partida, no una razón para dar acceso amplio. El nuevo servidor impone privilegios Dataverse cuando ejecuta herramientas.
Prueba cuentas representativas. Una debe tener el rol de servicio previsto y otra estar limitada a propósito. Confirma que la primera descubre y ejecuta solo las acciones necesarias y que la limitada recibe un rechazo seguro. Repite con un registro normal, uno restringido y otro entorno.
Microsoft advierte que conectar Dynamics 365 con servicios externos puede sacar datos del límite de Dynamics. Trátalo como una decisión de arquitectura. Registra qué cliente recibe consultas o datos, dónde se procesan y qué revisión de seguridad o residencia aprobó la ruta. La página de seguridad y la integración MCP de DripTell describen nuestro límite, no sustituyen la revisión del tenant de Microsoft.
Demuestra casos reales antes del cambio
Una prueba útil sigue un caso desde el descubrimiento hasta un resultado aprobado. Incluye búsqueda de conocimiento, actualización y transferencia o rechazo. Añade credenciales caducadas, entorno incorrecto, consentimiento ausente, privilegio insuficiente y puerta no disponible. El fallo también forma parte del producto.
| Puerta de migración | Evidencia que se conserva | Detente si falta | Propietario |
|---|---|---|---|
| Conexión | Inicio y descubrimiento en el entorno previsto | El cliente llega a otro entorno o no renueva acceso | Administrador de identidad |
| Lectura | Casos y conocimiento correctos para el usuario | Aparecen registros restringidos o faltan los esperados | Administrador de Dynamics |
| Escritura | Cambio aprobado aparece una vez con actor correcto | Falla, se repite o no tiene autor claro | Propietario del proceso |
| Control de fallo | Rechazo e indisponibilidad dan respuesta segura y visible | El cliente reintenta a ciegas u oculta el error | Responsable de IA |
| Cambio | Cada cliente tiene resultado y reversión definidos | Queda un cliente o flujo sin probar | Líder de migración |
Ejecuta los mismos casos por ambas rutas mientras la antigua funcione. Compara identificador, actor, hora, campos cambiados y auditoría, no solo el texto. La guía para probar agentes de IA de DripTell sigue el mismo principio. Una respuesta convincente no prueba una acción segura.
Retira la conexión antigua al final
Mueve clientes en grupos pequeños. Tras cada grupo observa fallos de autenticación, herramientas rechazadas, actualizaciones repetidas y trabajo sin resolver. Conserva una ventana corta de reversión y un decisor. No dejes ambas rutas activas indefinidamente porque se convierten en otro problema de acceso y soporte.
La retirada es segura cuando todos los clientes apuntan al servidor correcto, los roles necesarios pasan, los limitados fallan correctamente, las acciones terminan una vez y la supervisión tiene dueño. Entonces elimina la herramienta vieja y documenta fecha, decisión y prueba de reversión.
Para equipos que también conectan mensajería e IA fuera de Dynamics, DripTell publica su superficie para desarrolladores y controles de IA de servicio. Mantén esos sistemas separados en el registro. Sustituir el servidor de Microsoft no crea una integración o permiso que no se haya configurado.
Preguntas frecuentes
Ha anunciado Microsoft la fecha de retirada
No. Dice que el servidor viejo desaparecerá en una versión futura, pero el aviso actual no da fecha. Prepárate ahora y no inventes un plazo.
Basta con cambiar el endpoint
No de forma segura. La nueva ruta usa Agent 365 Tooling Gateway, configuración por entorno, consentimiento OAuth y permisos Dataverse. Vuelve a probar identidad, descubrimiento, acceso y acciones.
Necesita cada usuario un rol administrador
No. Usa roles administrativos para configurar y el rol de servicio más limitado posible para usar. Prueba acciones permitidas y denegadas con cuentas reales.
Cuál es la prueba final del cambio
Conserva evidencia de que cada cliente alcanza el entorno previsto, las acciones permitidas terminan una vez, las prohibidas fallan con seguridad, los registros son correctos y un propietario ve los errores.
DripTell Editorial
Guías prácticas revisadas por el equipo de producto y flujos de cliente de DripTell.
Consulta cómo DripTell verifica el producto, utiliza fuentes primarias y corrige errores.
Política editorial y de fuentes